Ce que les rapports DMARC vous apprennent
Vous savez ce que vous envoyez. Vous ne savez pas ce que d’autres envoient en votre nom, ni ce que les serveurs de réception en font. Les rapports DMARC agrégés comblent ce trou : chaque jour, Google, Microsoft, Yahoo et quelques centaines d’autres opérateurs vous envoient un décompte de tout ce qu’ils ont reçu avec votre domaine en adresse d’expéditeur, en précisant si SPF et DKIM ont validé.
Trois questions trouvent leur réponse ici, et nulle part ailleurs :
- quelles machines écrivent en mon nom ? Y compris celles que personne dans l’entreprise n’a déclarées ;
- mes envois légitimes sont-ils correctement authentifiés ? Un outil marketing mal configuré passe inaperçu jusqu’au jour où il est mis en quarantaine ;
- quelqu’un usurpe-t-il mon domaine ? Et si oui, depuis où et à quel volume.
Activer la collecte

rua= de votre enregistrement DMARC.- Ouvrez Analyse DMARC dans le menu, onglet Rapports, et copiez l’adresse de collecte affichée en haut.
- Ajoutez-la dans la balise
rua=de l’enregistrement DMARC de votre domaine, publié sur l’hôte_dmarc.votredomaine. - Attendez 24 à 72 heures. Les rapports sont produits une fois par jour, et seulement par les opérateurs qui ont effectivement reçu du courrier de votre part.
Un enregistrement minimal ressemble à ceci :
v=DMARC1; p=none; rua=mailto:votre-adresse-de-collecte@rua.senderaudit.com
p=none demande des rapports sans changer le traitement des messages. C’est la seule position tenable tant que vous n’avez pas identifié vos émetteurs : passer directement en quarantine ou reject met en quarantaine vos propres flux légitimes mal configurés, et vous l’apprendrez par les réclamations de vos collègues. Le durcissement se prépare avec les données, il se décide après.La synthèse en haut de page

- Volume : le nombre total de messages rapportés sur la période, et le nombre de sources distinctes qui les ont émis. Un volume qui double sans raison connue est un signal en soi.
- Conformité DMARC : la part des messages qui passent DMARC, c’est-à-dire qui ont au moins un de SPF ou DKIM à la fois valide et aligné. C’est le seul chiffre qui décide de la remise.
- Alignement SPF et alignement DKIM : le détail des deux mécanismes pris séparément.
La nuance qui compte : DMARC n’exige pas les deux, il exige au moins un des deux. Un alignement SPF à 92 % n’est pas un problème si DKIM couvre les 8 % restants. C’est pour cela que la conformité globale peut être supérieure à chacun des deux chiffres pris isolément.
Le volume au fil du temps
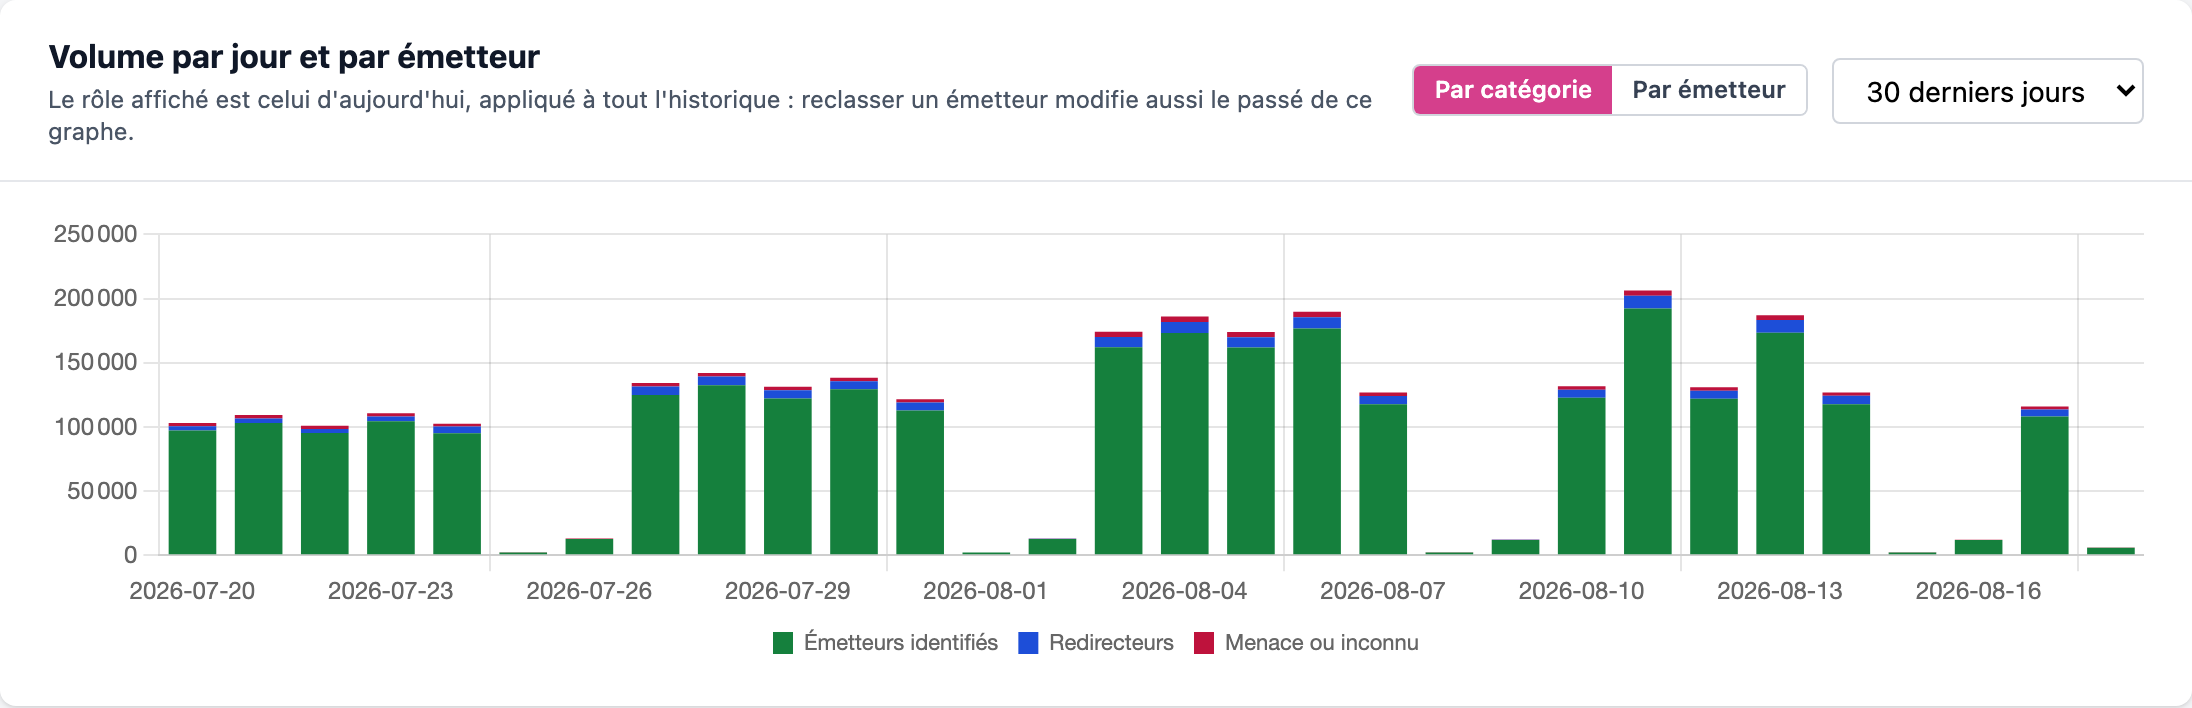
Ce graphe répond à « qui a envoyé quoi, et quand ». Un détail piège mérite d’être connu : le rôle affiché est celui d’aujourd’hui, appliqué à tout l’historique. Si vous classez ce matin un émetteur comme légitime, il apparaît légitime sur les trente jours passés, y compris avant que vous ne le classiez. Le graphe montre votre compréhension actuelle du passé, pas l’état de vos connaissances à l’époque.
L’origine géographique
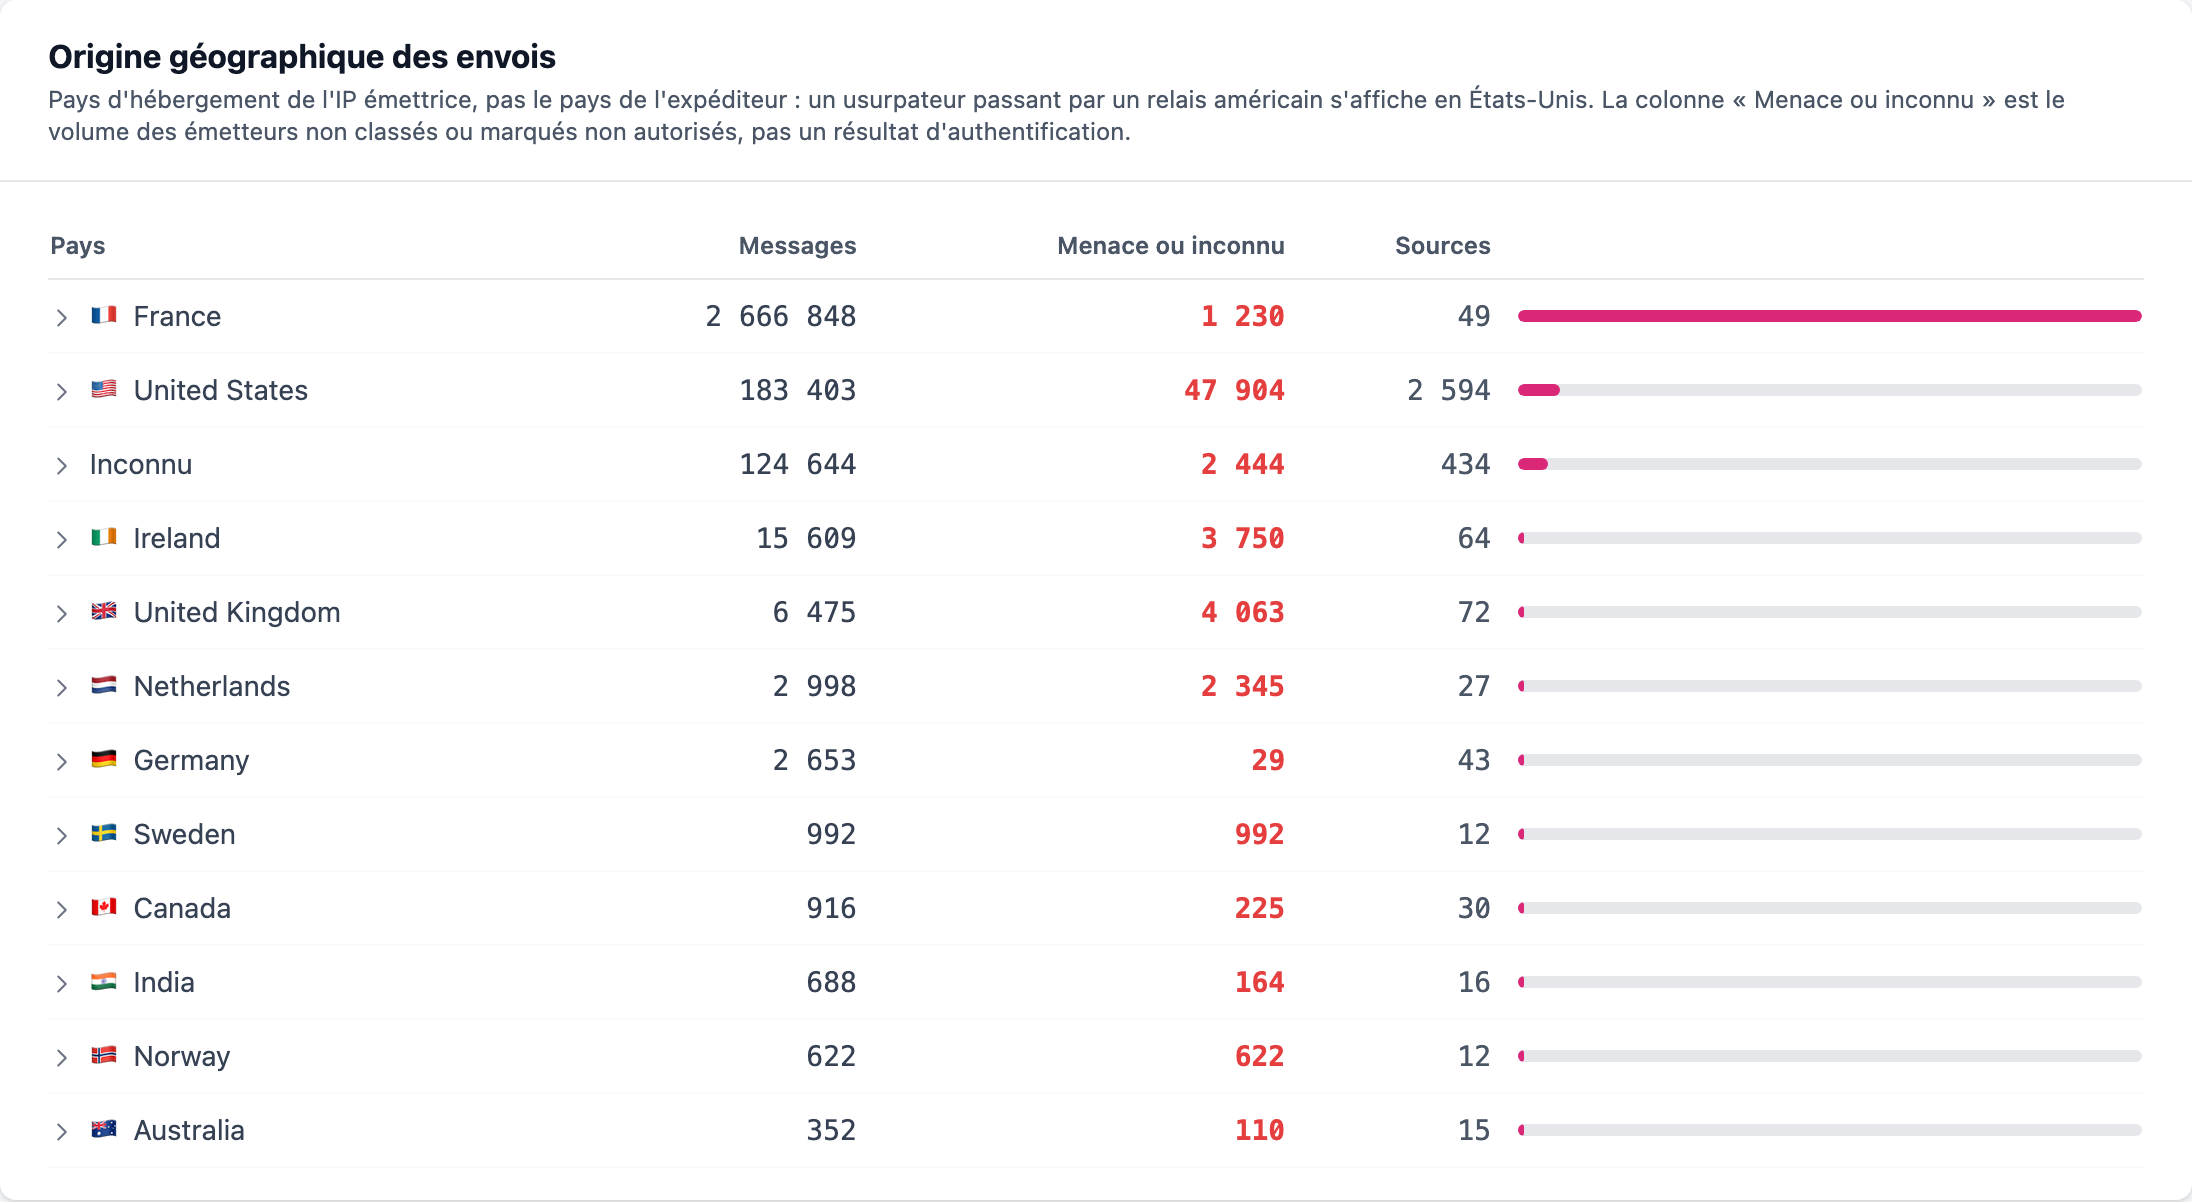
Deux pièges de lecture, tous deux signalés dans l’interface :
- c’est le pays de la machine, pas celui de l’expéditeur. Un usurpateur qui loue un serveur en Virginie s’affiche aux États-Unis ;
- la colonne « Menace ou inconnu » n’est pas un résultat d’authentification. Elle additionne le volume des émetteurs que vous n’avez pas encore classés et de ceux que vous avez marqués non autorisés. Un chiffre élevé au démarrage est normal : il traduit un travail de classement à faire, pas une attaque en cours.
Ce tableau est surtout utile en négatif. Voir apparaître un pays où vous n’avez ni client, ni bureau, ni prestataire, avec un volume non négligeable, est le signal qui justifie d’aller regarder les émetteurs correspondants.
Le détail par jour et par domaine
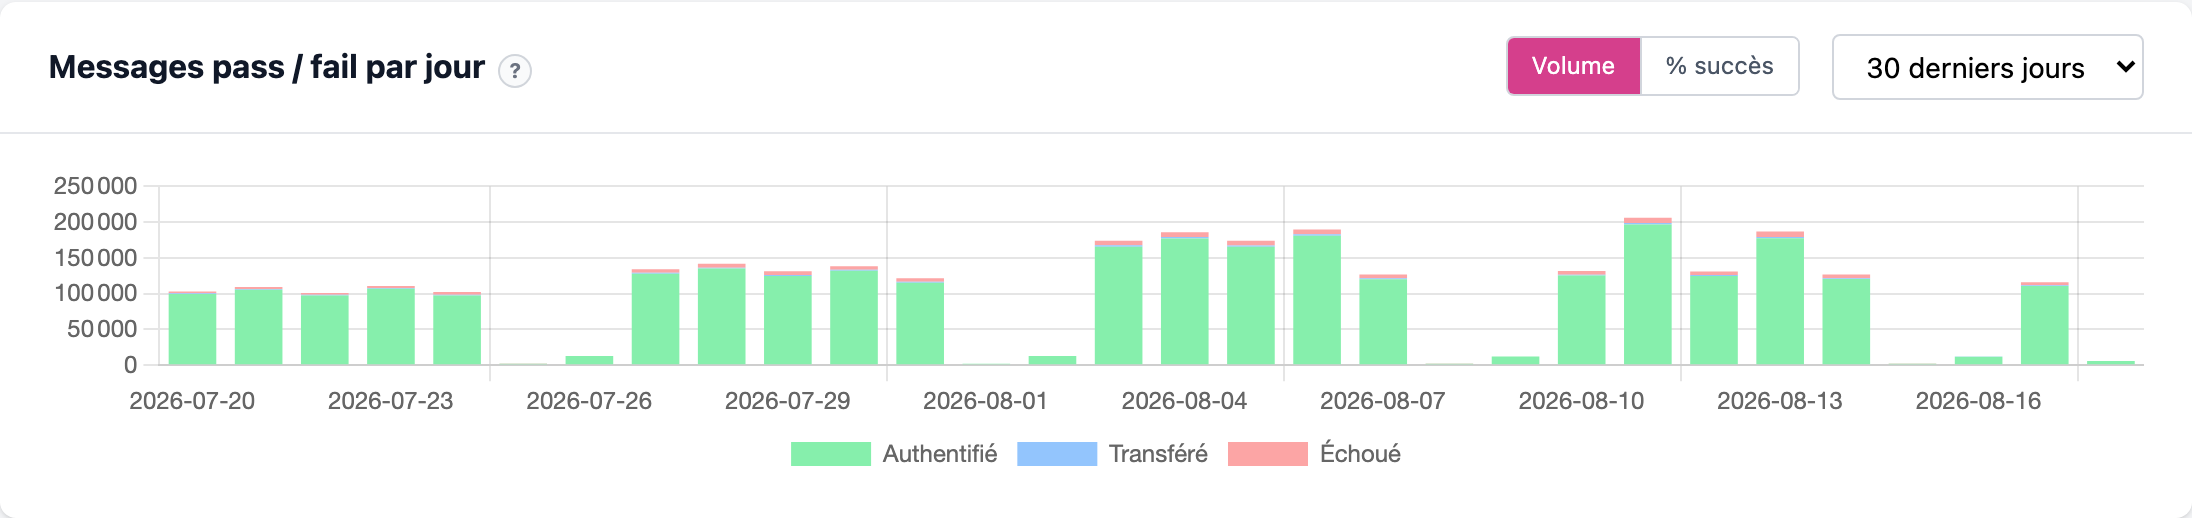
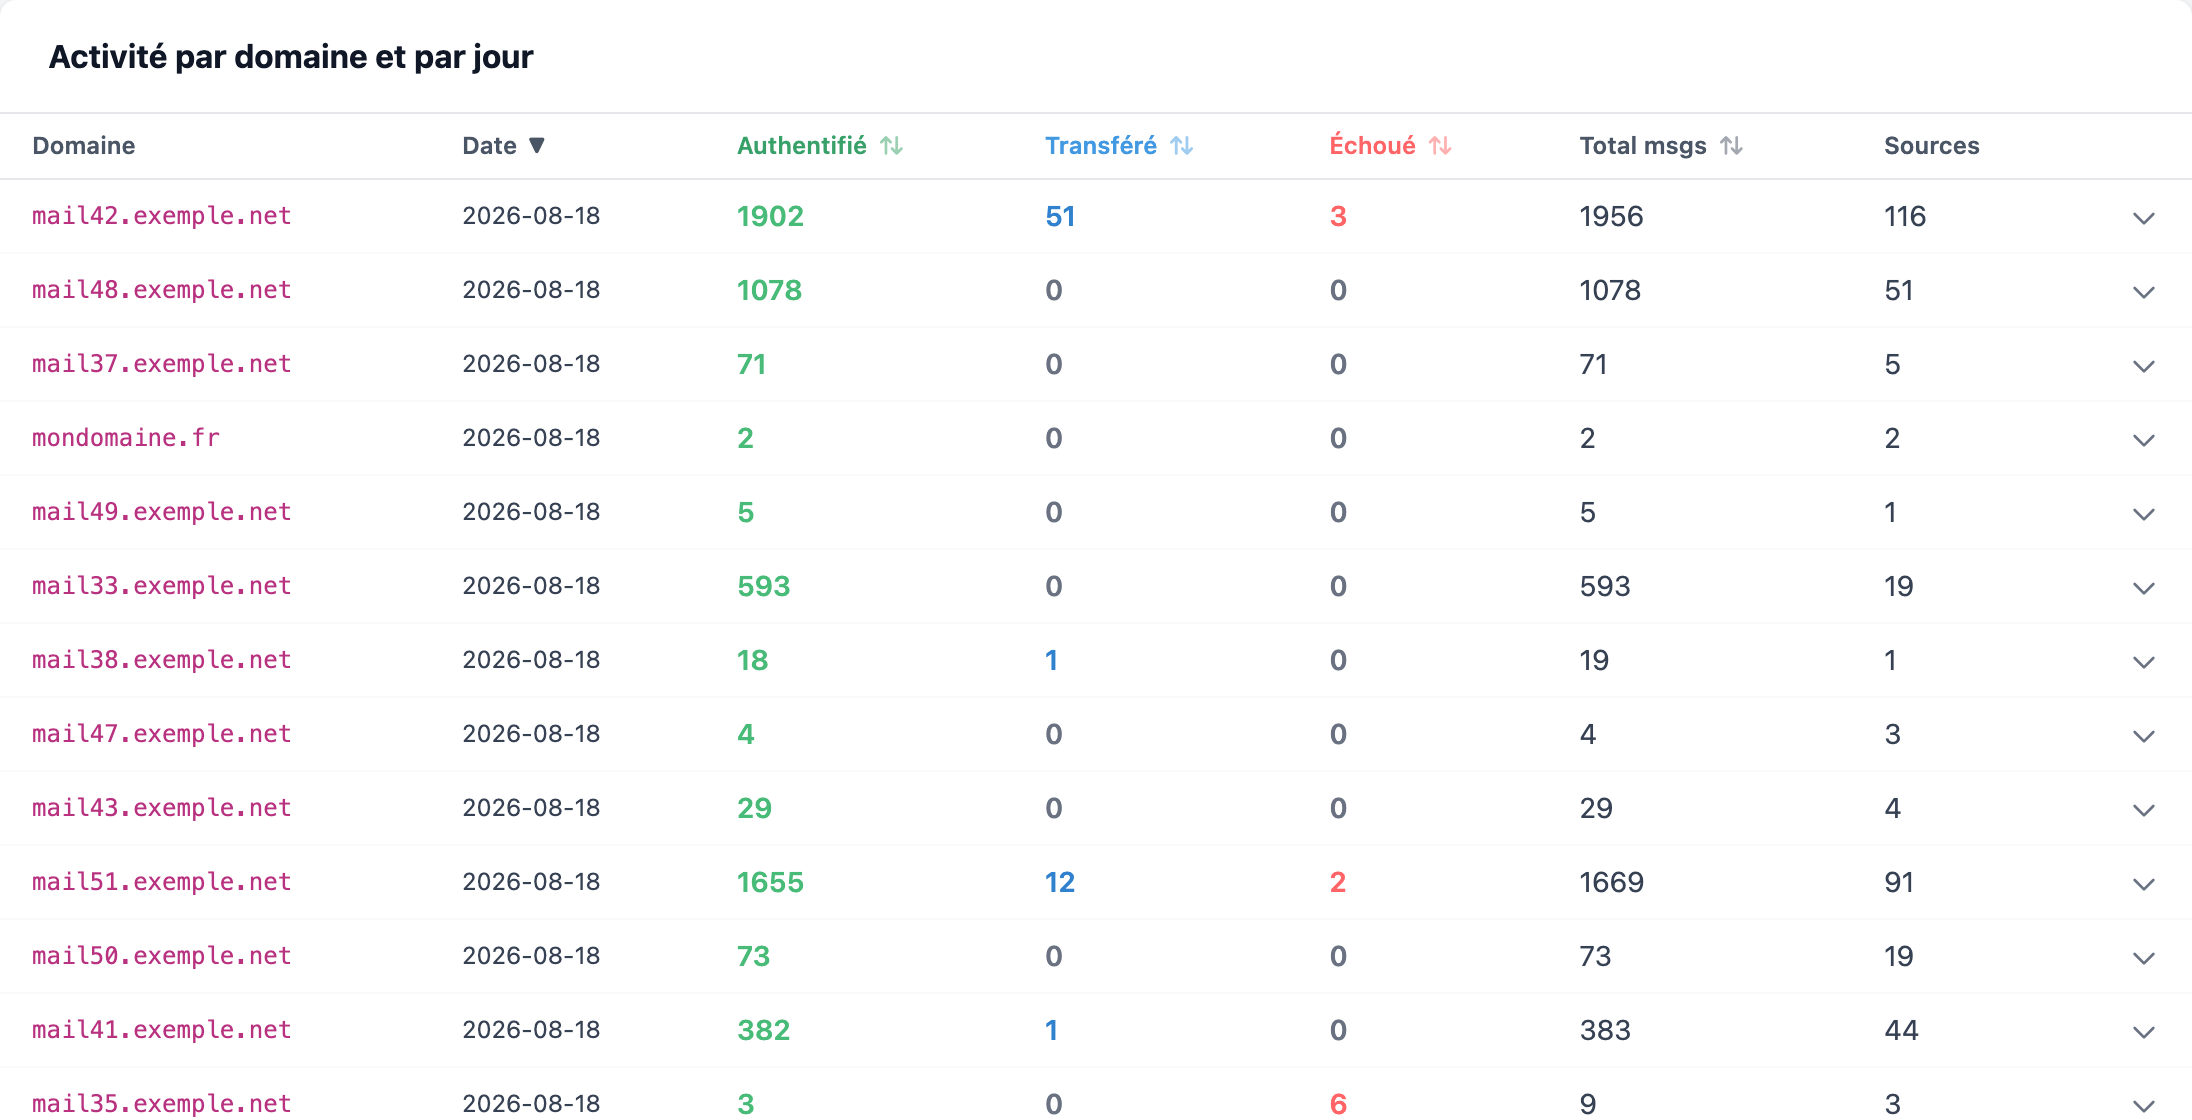
La colonne Transféré est celle qu’on interprète mal le plus souvent. Un message transféré, par une liste de diffusion ou une redirection automatique, casse SPF presque toujours, parce que le serveur qui le relaie n’est pas dans votre SPF. Ce n’est pas une usurpation, et ce n’est pas un problème à corriger sur votre domaine. C’est le fonctionnement normal du transfert, et c’est précisément pourquoi DKIM, qui survit au transfert, doit être en place.
Les rapports bruts
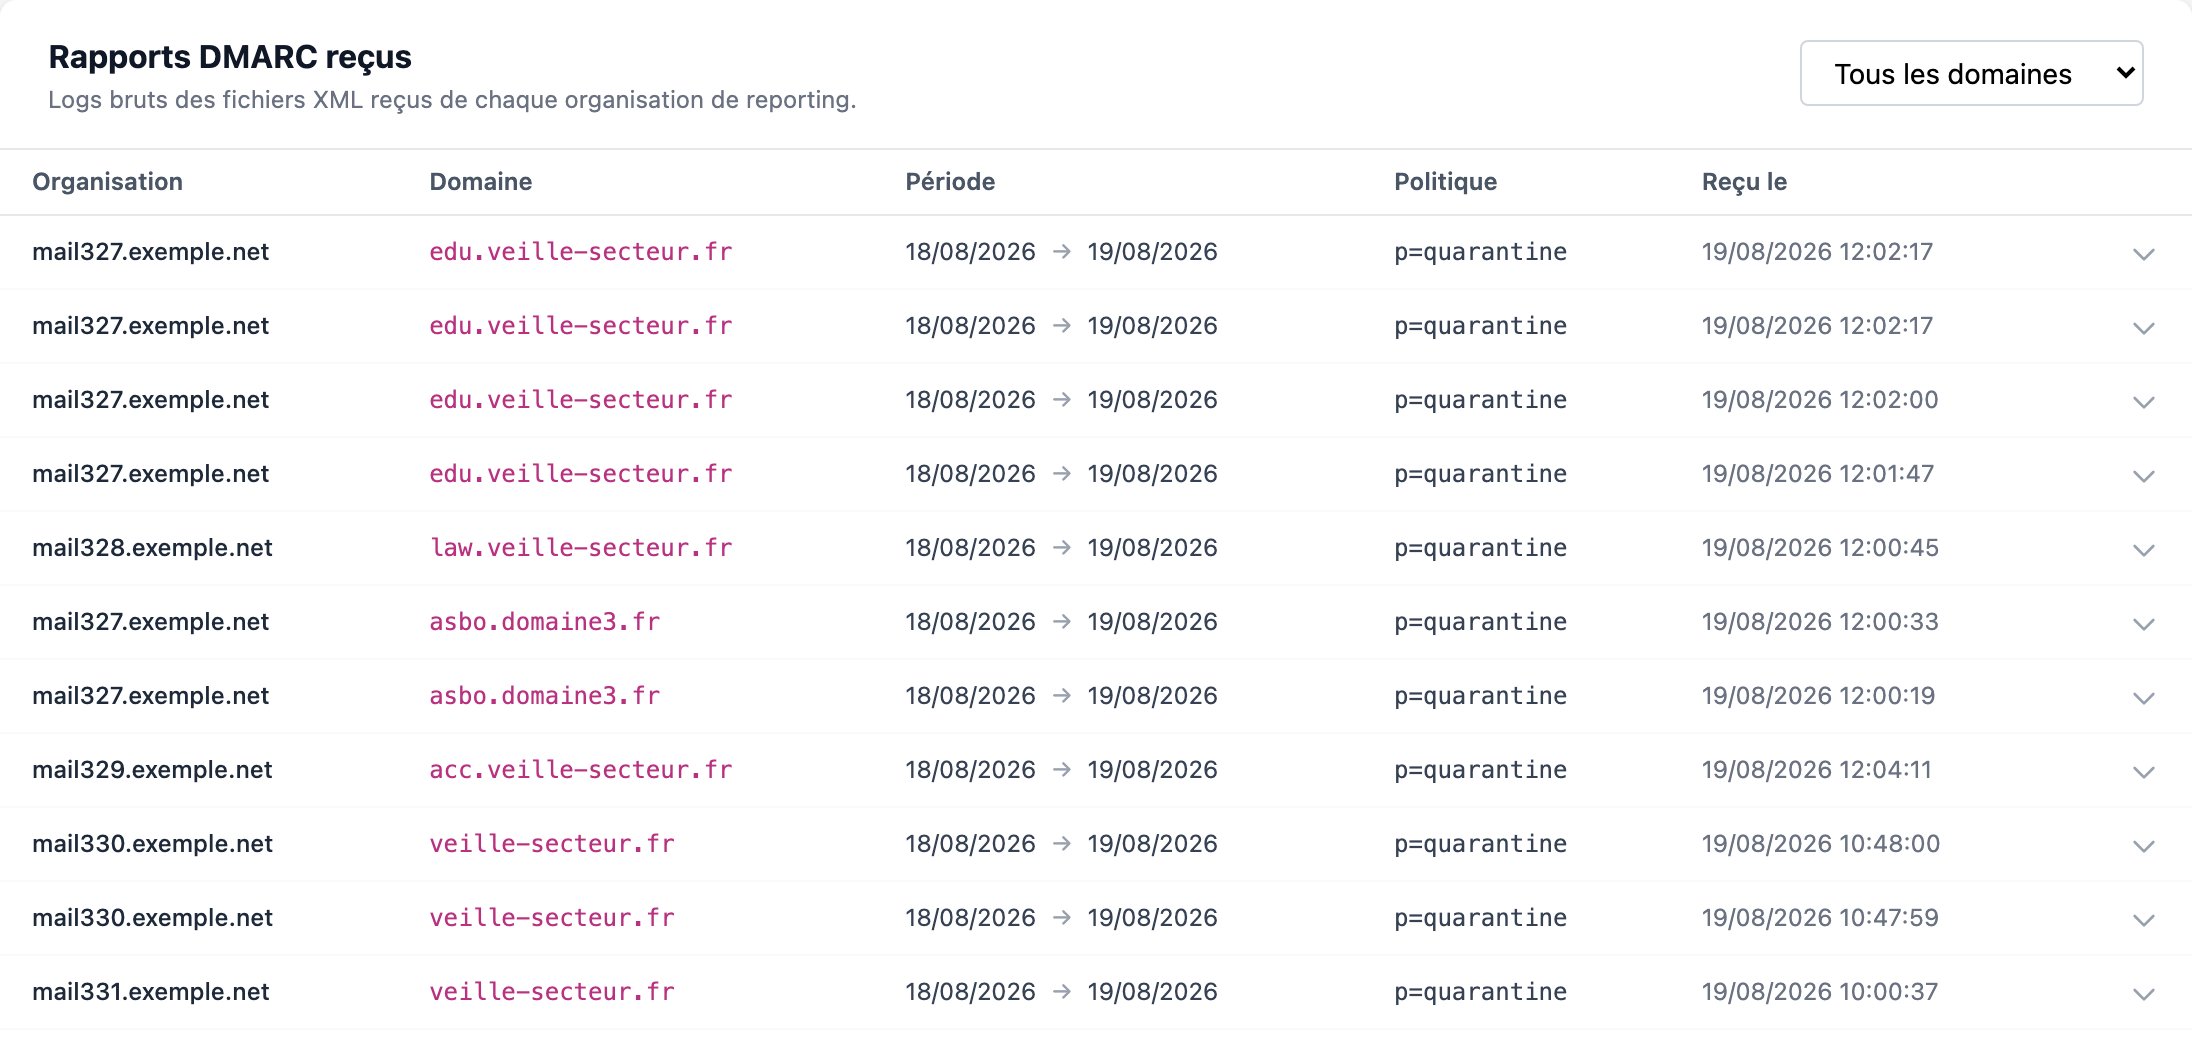
Vous n’en aurez pas besoin au quotidien. Ils servent à deux choses : vérifier qu’un opérateur donné vous envoie bien des rapports, et lever un doute sur un chiffre en remontant à la source.
Pour aller plus loin
- Classer vos émetteurs, la suite logique une fois les premiers rapports arrivés
- Configurer votre enregistrement DMARC, pour durcir la politique sans casser vos flux
- Comprendre les rapports DMARC, sur le blog, pour le format lui-même