L’état de vos domaines en un écran
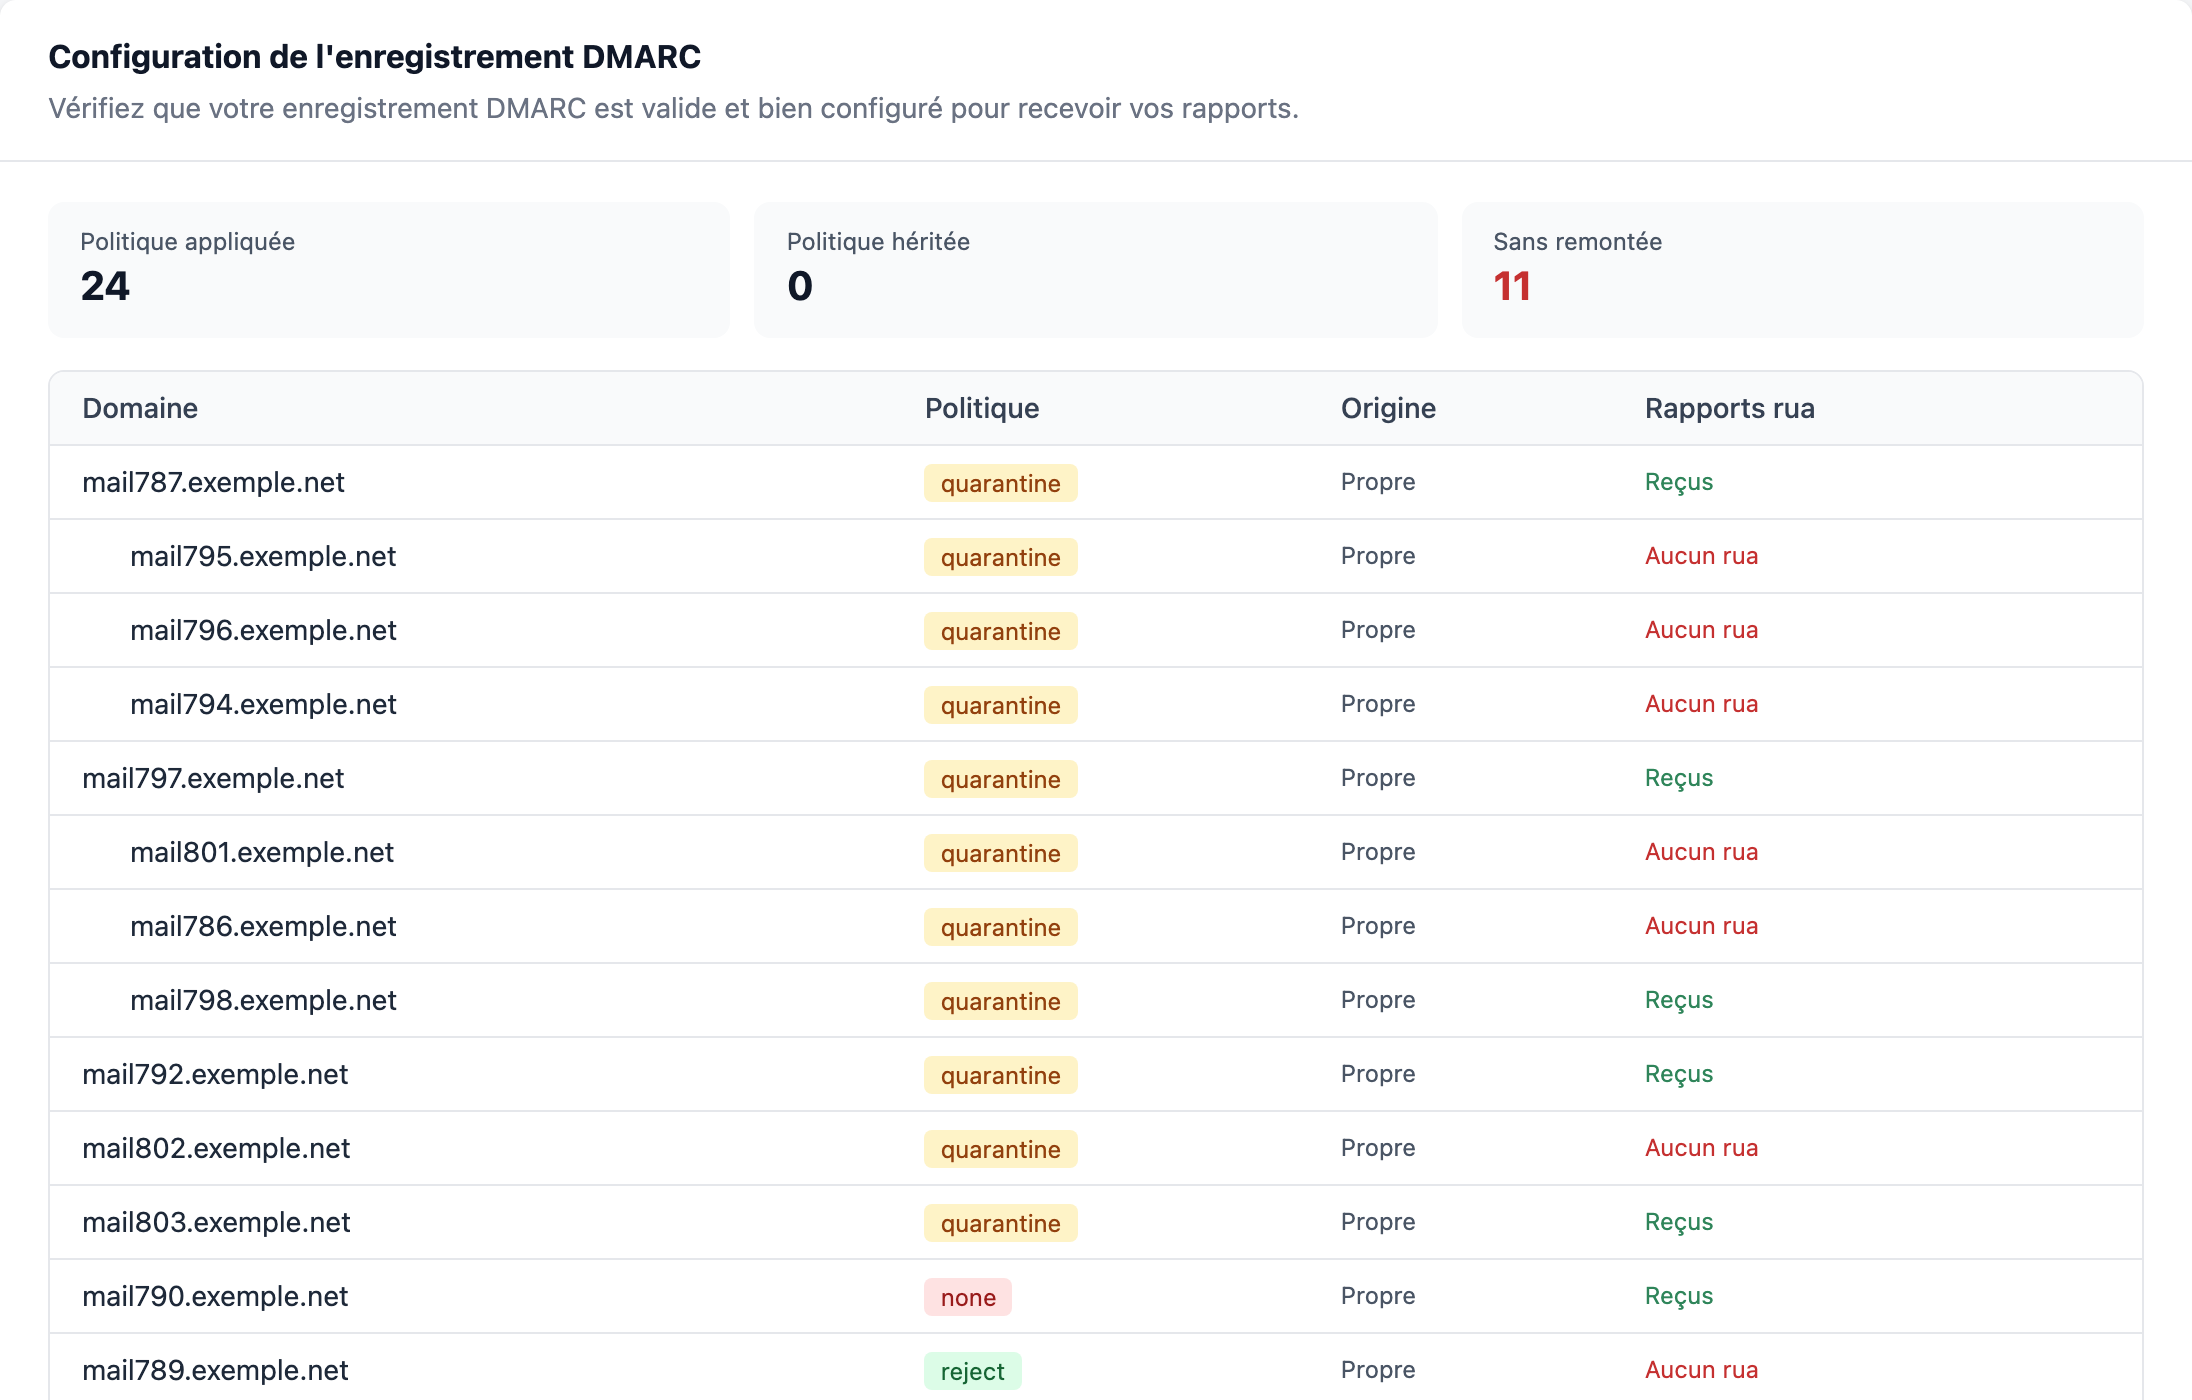
Les trois compteurs en tête répondent chacun à une question différente :
- Politique appliquée : les domaines qui publient leur propre enregistrement DMARC ;
- Politique héritée : ceux qui n’en publient pas et qui reprennent celle de leur domaine parent. C’est un fonctionnement normal de DMARC, pas une anomalie ;
- Sans remontée : ceux dont la politique ne demande aucun rapport. C’est le compteur à surveiller. Un domaine sans
ruaest un angle mort : sa politique s’applique, mais vous ne saurez jamais ce qu’elle a bloqué, ni qui écrit en son nom.
La colonne Origine distingue « Propre » d’une politique héritée, et la colonne Rapports rua dit simplement si les rapports arrivent chez vous. Un domaine en quarantine avec « Aucun rua » applique une politique restrictive à l’aveugle : c’est la combinaison la plus inconfortable du tableau.
Les balises qui comptent
| Balise | Rôle | Recommandation |
|---|---|---|
v=DMARC1 | Version, obligatoire et toujours en premier | Inchangeable |
p= | La politique : none, quarantine ou reject | Commencer à none, durcir ensuite |
rua= | Où envoyer les rapports agrégés | Toujours présent, sur tous les domaines |
sp= | Politique des sous-domaines, si différente du parent | À utiliser pour verrouiller les sous-domaines inutilisés |
pct= | Part du trafic soumise à la politique | Pour un durcissement progressif |
adkim= / aspf= | Rigueur de l’alignement, r relâché ou s strict | Laisser en relâché sauf besoin précis |
ruf= | Rapports d’échec détaillés, message par message | Rarement utile, peu d’opérateurs les envoient |
Le piège du sous-domaine oublié
Sans balise
sp=, vos sous-domaines héritent de la politique du parent. C’est généralement le comportement voulu, mais il a une conséquence contre-intuitive : un sous-domaine que vous n’utilisez pas pour envoyer du courrier, et que vous avez donc oublié, est une cible d’usurpation privilégiée. Le verrouiller avec sp=reject ne coûte rien puisqu’il n’envoie rien.Passer de none à reject
C’est la seule partie de DMARC qui présente un risque réel. Une politique trop restrictive appliquée trop tôt ne dégrade pas un indicateur, elle fait disparaître des messages légitimes.
- Rester en
p=nonele temps de collecter. Comptez au moins quatre semaines : un cycle mensuel fait apparaître les envois de facturation, les campagnes et les traitements de fin de mois, invisibles sur une semaine. - Classer les émetteurs jusqu’à ce que les sources à fort volume portent toutes un statut. Cette étape n’est pas optionnelle : c’est elle qui vous dit ce que
rejectbloquerait. - Corriger les légitimes qui échouent. Chaque émetteur validé mais mal authentifié doit être réparé avant le durcissement, en ajoutant l’ESP au SPF ou en activant sa signature DKIM. C’est le gros du travail.
- Passer en
p=quarantine, en surveillant le volume mis en quarantaine dans les rapports des jours suivants. Vous pouvez y aller progressivement avecpct=, par exemplep=quarantine; pct=25. - Monter à
p=rejectune fois que la quarantaine ne piège plus rien de légitime.
La conformité ne monte jamais à 100 %
Les transferts et les listes de diffusion cassent SPF par construction, et parfois DKIM quand la liste modifie le message. Un taux de conformité stabilisé autour de 95 % avec un reliquat identifié comme redirecteurs est un bon résultat. Attendre 100 % avant de durcir revient à ne jamais durcir.
Les erreurs que ce tableau permet de repérer
- Deux enregistrements DMARC sur le même hôte. DMARC devient inopérant, la norme imposant d’ignorer un domaine qui en publie plusieurs.
- Un
ruapointant vers un domaine tiers sans autorisation. Pour envoyer des rapports à une adresse hors de votre domaine, l’opérateur exige un enregistrement d’autorisation côté destinataire. Sans lui, la plupart n’envoient rien, en silence. - Une politique restrictive sans
rua. Techniquement valide, opérationnellement aveugle. - Un sous-domaine actif sans politique propre alors que le parent est en
reject, ce qui peut bloquer un flux légitime que personne n’avait rattaché à ce sous-domaine.
Pour aller plus loin
- Recevoir et lire vos rapports DMARC, si la collecte n’est pas encore en place
- Passer de DMARC none à reject, sur le blog, pour la méthode en détail
- Vérificateur DMARC et générateur d’enregistrement, pour contrôler ou construire un enregistrement