Pourquoi classer
Les rapports DMARC vous montrent des sources, pas des décisions. Un compte actif en voit vite plusieurs milliers : votre serveur de messagerie, votre outil marketing, votre facturation, mais aussi des listes de diffusion, des redirections chez des clients, des scanners, et parfois quelqu’un qui n’a rien à faire là.
Tant que ces sources ne sont pas triées, deux choses restent impossibles :
- savoir si un échec est grave. Un échec sur un redirecteur est normal, le même échec sur un émetteur inconnu ne l’est pas ;
- durcir votre politique. Passer en
rejectsans inventaire, c’est accepter de bloquer des flux légitimes que vous n’aviez pas identifiés.
Classer, c’est convertir du bruit en décisions. C’est le travail de fond de DMARC, et il se fait une fois, puis s’entretient.
Commencer par la file d’attente
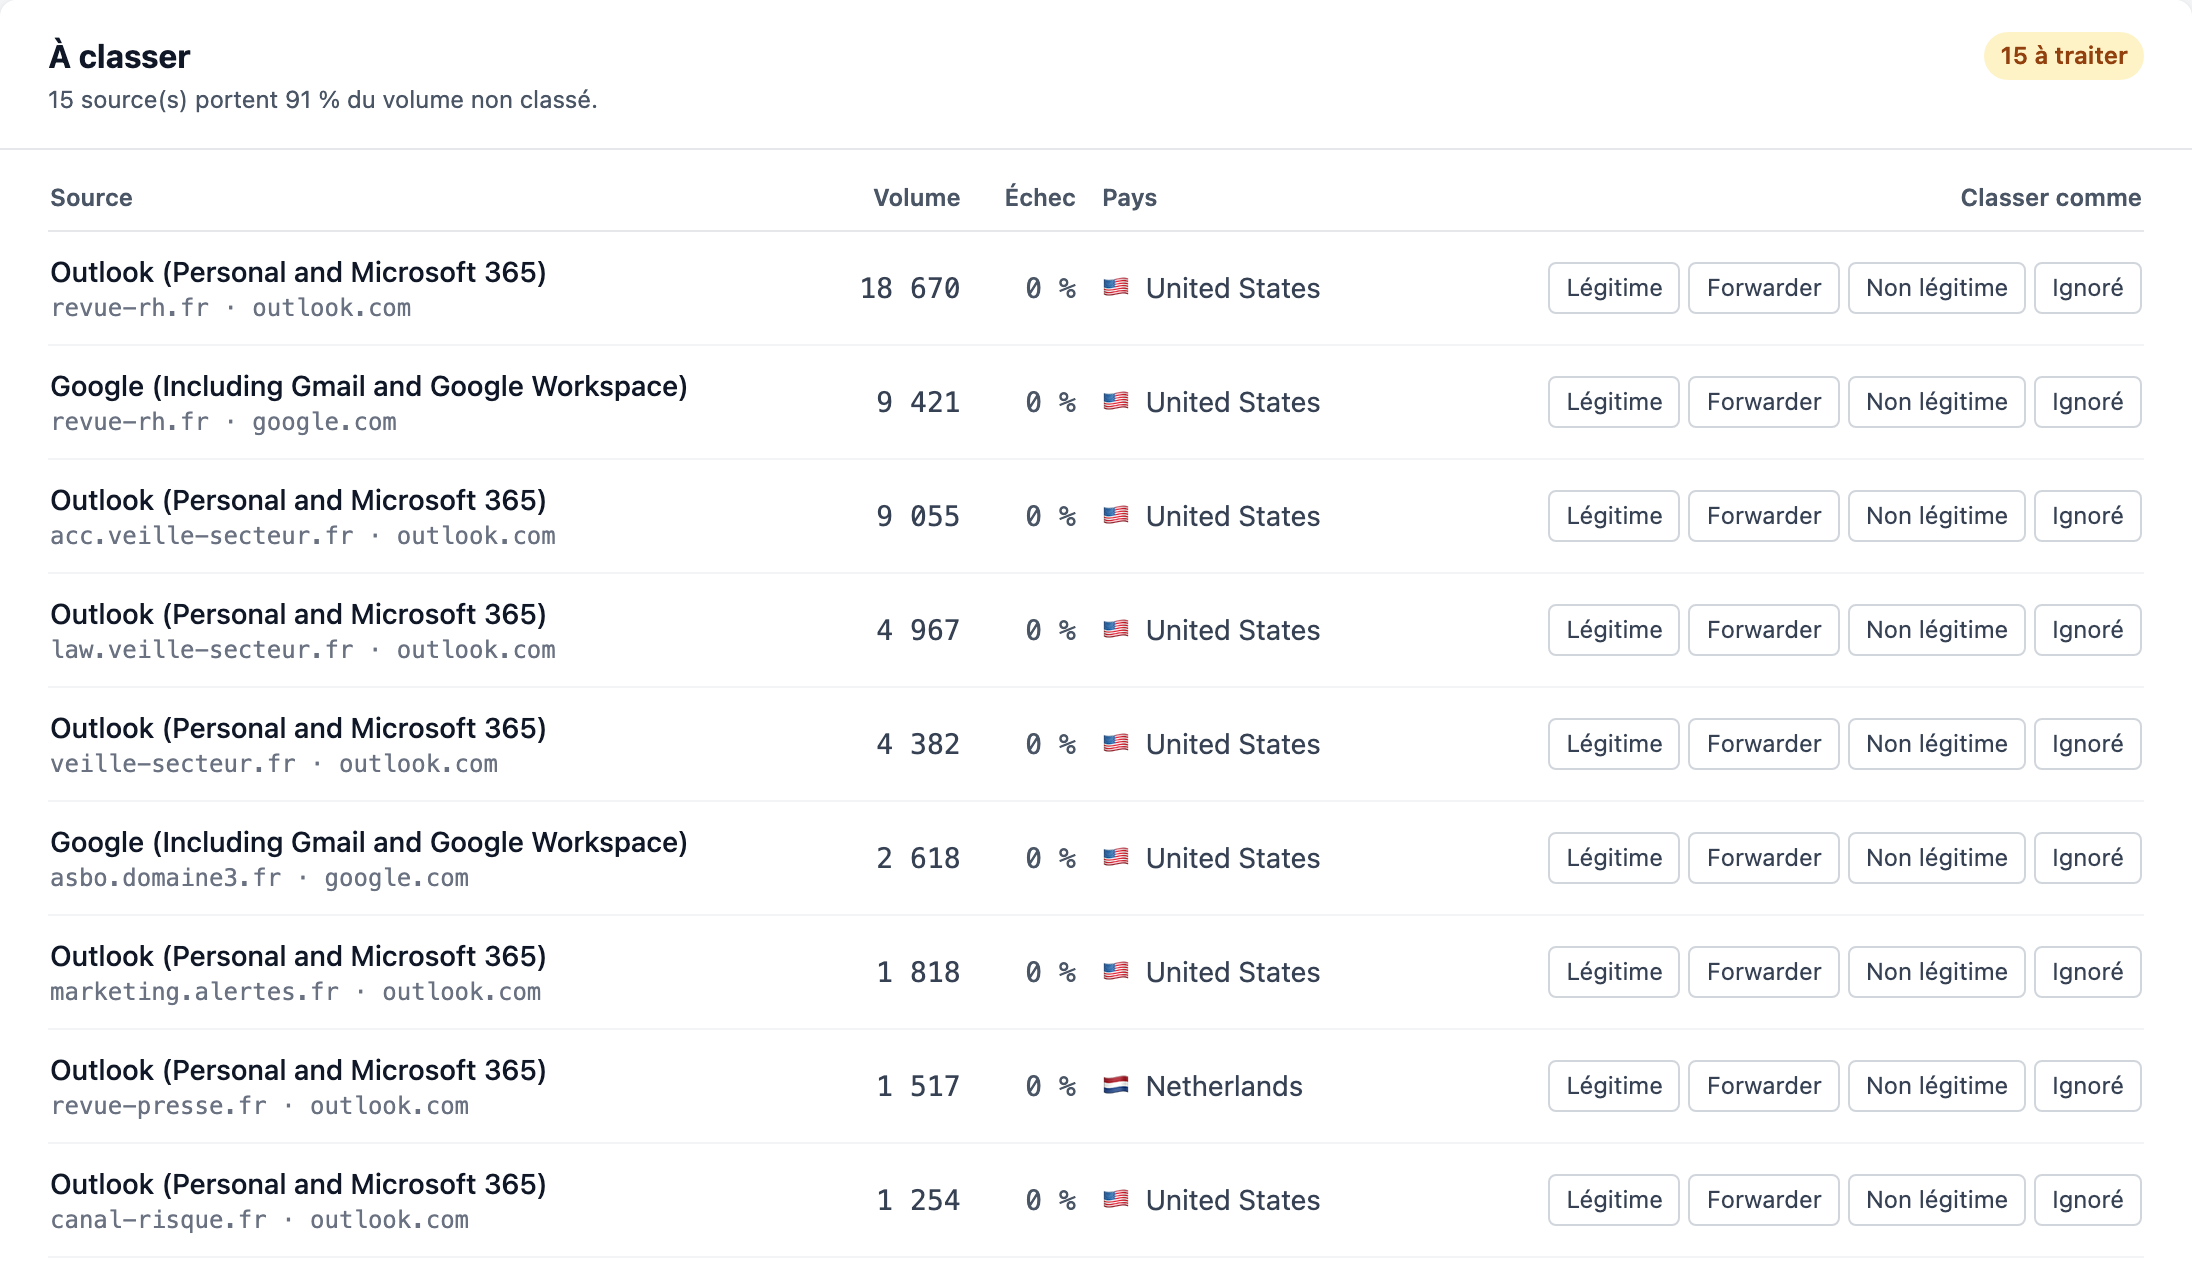
C’est le bon point de départ, et non le catalogue complet. La file est triée par volume, ce qui exploite une régularité constante de ces données : une poignée de sources porte l’écrasante majorité du trafic, et une longue traîne de milliers d’autres ne pèse presque rien. Traiter les quinze premières lignes règle l’essentiel du travail.
Chaque ligne donne le fournisseur reconnu, le domaine concerné, le volume, le taux d’échec et le pays, puis quatre boutons.
| Statut | Quand l’utiliser |
|---|---|
| Légitime | Vous reconnaissez cet émetteur et il a le droit d’écrire en votre nom : votre messagerie, un ESP, un outil interne |
| Forwarder | Une liste de diffusion ou une redirection. Il relaie votre courrier sans en être l’origine, et casse SPF au passage. C’est attendu, pas anormal |
| Non légitime | Personne chez vous n’a autorisé cet envoi. Le volume correspondant bascule en menace dans les tableaux |
| Ignoré | Sans intérêt et sans risque, du bruit que vous ne voulez plus voir remonter |
Le catalogue complet
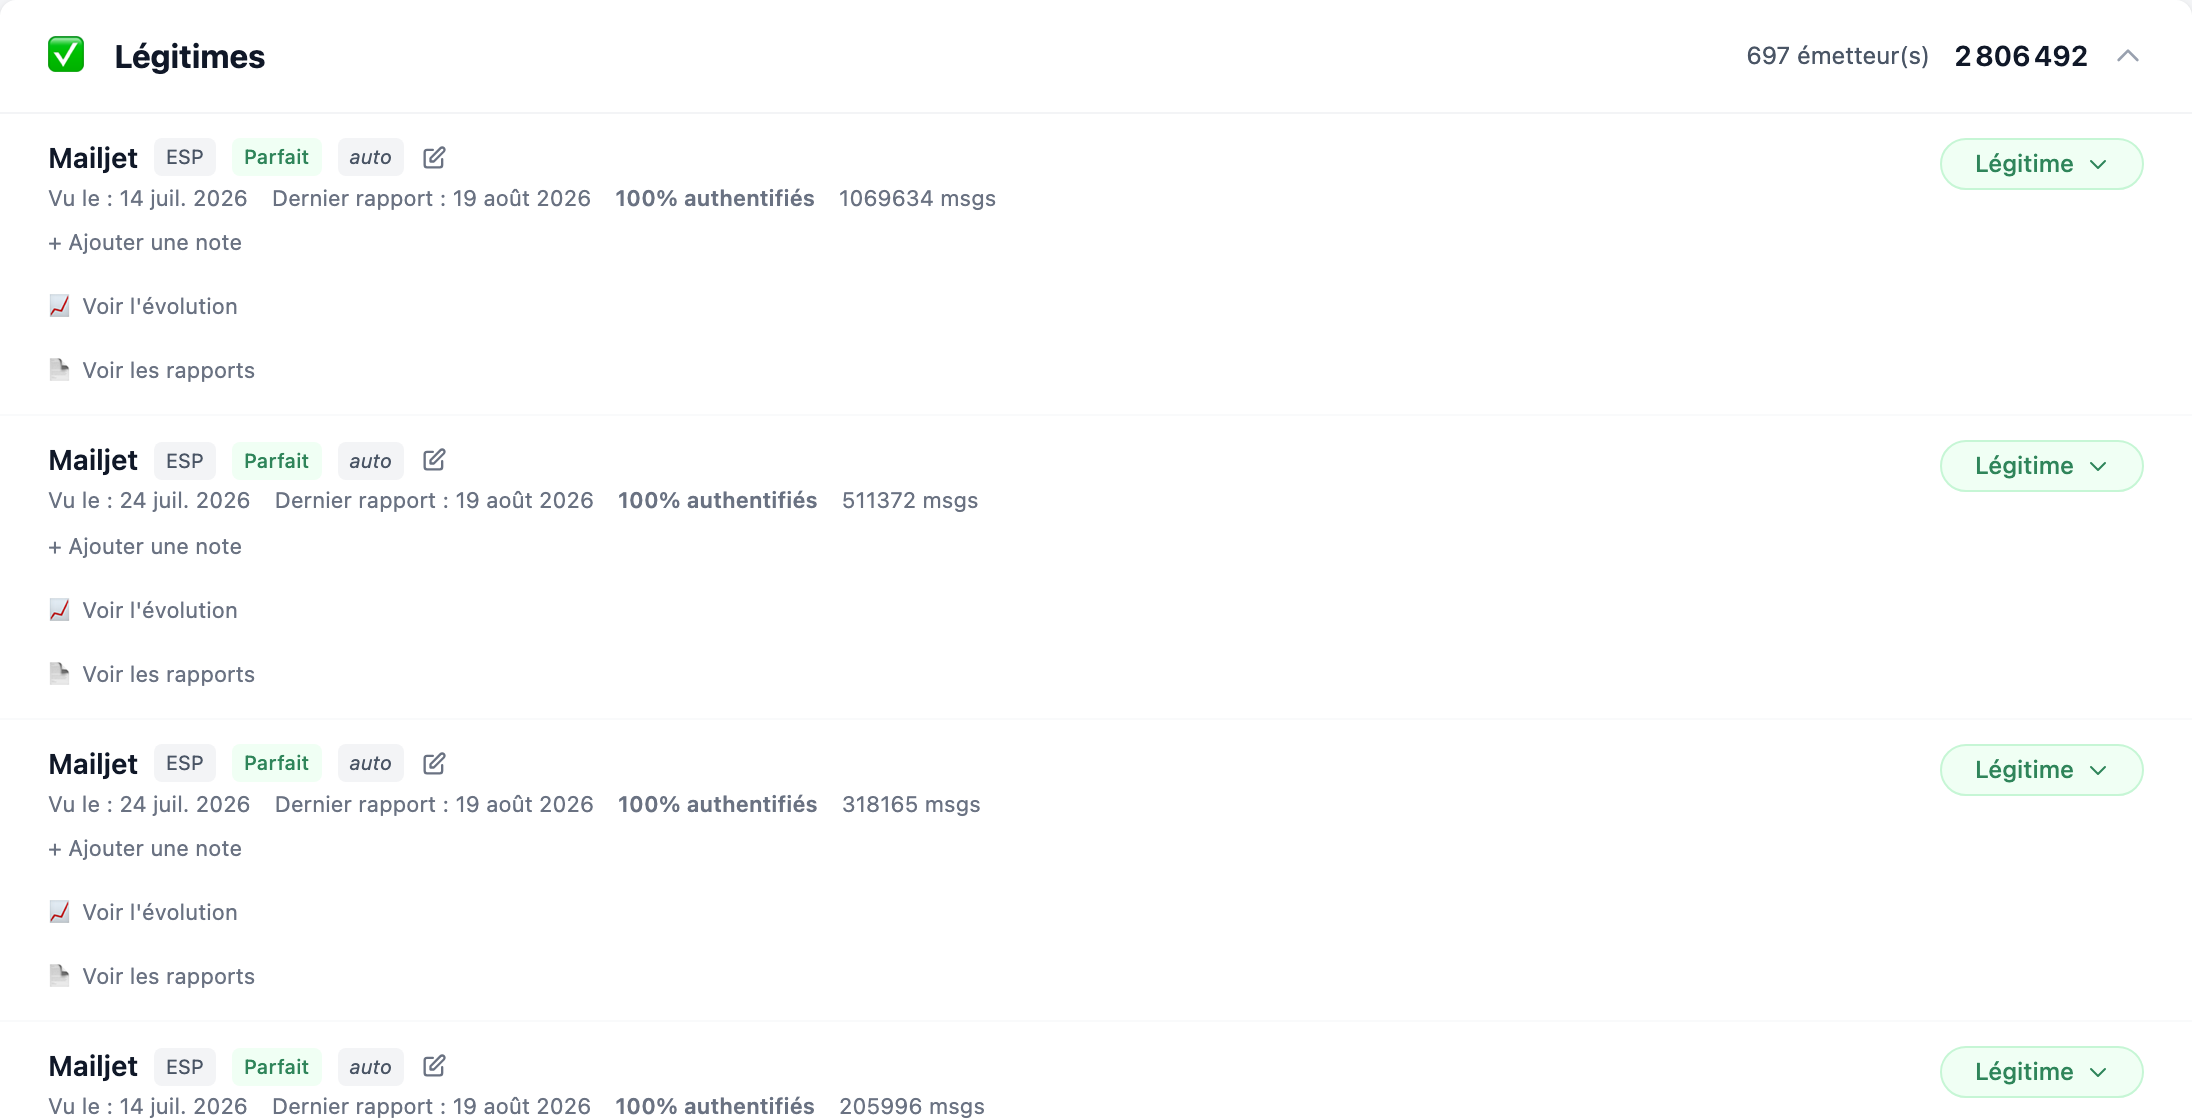
Quatre groupes, repliables, dans cet ordre :
- Légitimes, ce que vous avez validé ;
- Forwarders et listes de diffusion, isolés parce que leurs échecs SPF n’ont pas la même signification ;
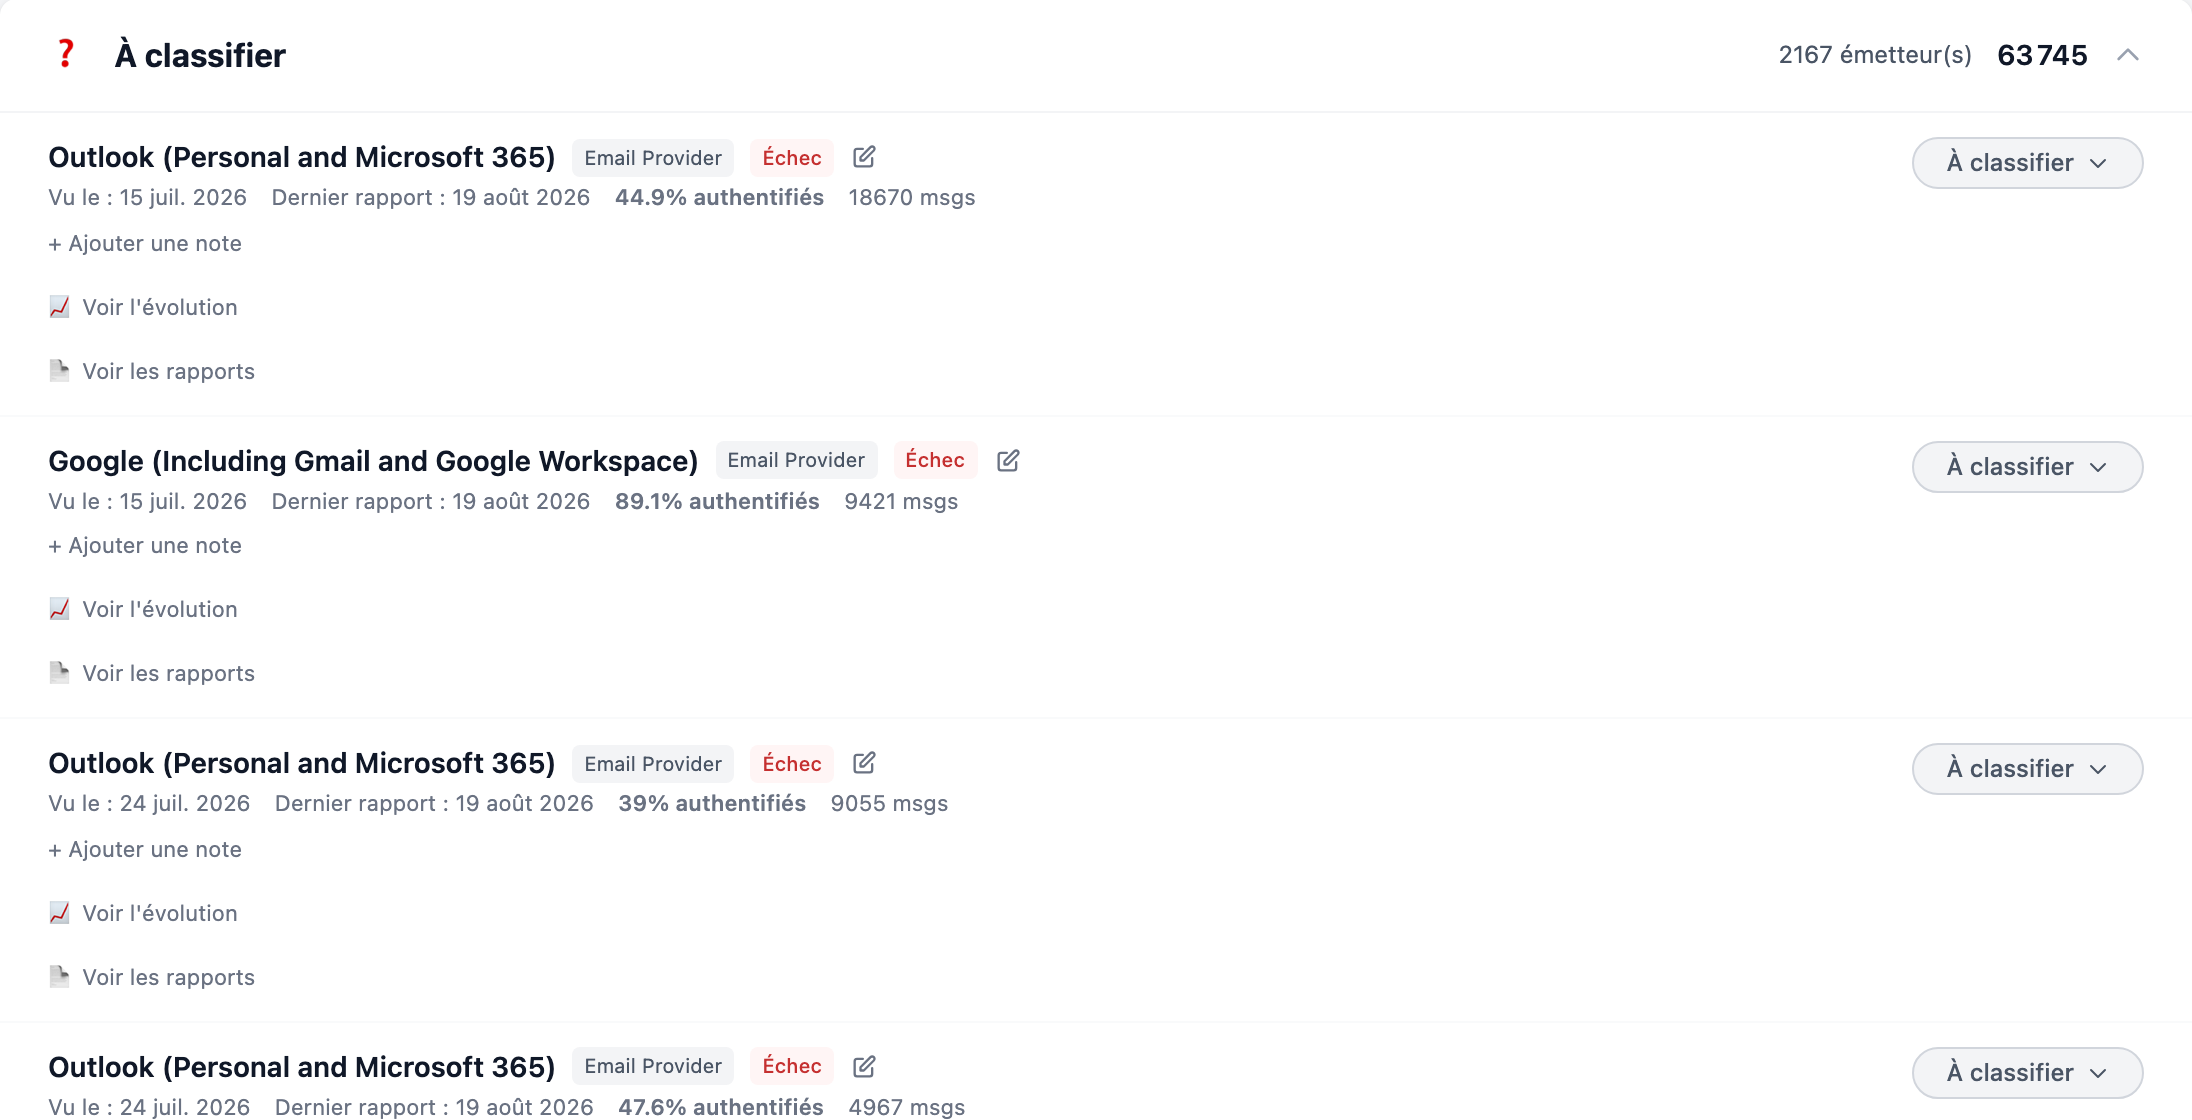
- À classifier, le stock restant ;
- IPs sans rDNS, les sources qui n’ont pas de nom d’hôte inverse, donc rien pour les identifier au premier coup d’œil.
Sur chaque émetteur, les badges résument l’essentiel : le type reconnu (ESP), la qualité de l’authentification (Parfait), et auto quand la classification a été déduite automatiquement plutôt que décidée par vous. La date de première apparition et celle du dernier rapport encadrent son activité, et le champ de note permet d’écrire pourquoi vous avez tranché, ce qui vous évitera de refaire l’enquête dans six mois.
Ce qu’il ne faut pas essayer de faire
Vider la liste à classifier. Deux mille émetteurs à un ou deux messages chacun, ce sont des serveurs isolés, des scanners et des tentatives ponctuelles. Les trier tous coûterait des journées pour un pourcentage négligeable du volume. La file d’attente triée par volume existe précisément pour vous éviter ce piège.
Classer un émetteur d’après son nom. Un nom d’hôte est déclaratif et se choisit librement. Le volume, la régularité et le domaine concerné disent bien plus que l’apparence du nom.
Considérer le travail comme terminé. Un nouvel outil adopté par une équipe apparaît quelques jours plus tard dans la file. Repasser sur la file d’attente une fois par mois suffit à maintenir l’inventaire à jour.
Une fois l’inventaire fait
Quand les sources à fort volume portent toutes un statut, deux choses deviennent possibles. Le tableau d’origine géographique devient lisible, la colonne « Menace ou inconnu » ne contenant plus que ce qui mérite ce nom. Et surtout, vous pouvez durcir votre politique DMARC en sachant ce que vous risquez de bloquer.